Два бага в PHP, которые открыли дверь к половине веба
21 октября 2026 года команда PHP выпустила внеплановые обновления безопасности для веток 8.2, 8.3, 8.4 и 8.5. Причиной стали две уязвимости в ядре интерпретатора: CVE-2026-109618 и CVE-2026-109619. Обе получили максимальную оценку опасности — 9.2 (Critical) по шкале CVSS v4.0. В сообществе этот инцидент быстро окрестили термином PHP2Shell.
Главная особенность ситуации заключается в том, что информация о багах утекла в сеть до официального патча, спровоцировав панику среди ИБ-специалистов. Масштаб угрозы оказался настолько серьезным, что в целях безопасности ряду компаний пришлось временно изолировать отдельные веб-ресурсы. Это обусловлено тем, что PHP лежит в основе огромной доли интернет-пространства — от популярных платформ WordPress, Joomla и Drupal до крупных e-commerce проектов и корпоративных систем.
Суть PHP уязвимостей на техническом уровне
Обе уязвимости позволяют злоумышленнику добиться удаленного выполнения кода (RCE) на сервере без какой-либо авторизации.
- Первая уязвимость (CVE-2026-109618) связана с критическим нарушением состояния памяти в моменты нехватки ресурсов (OOM).
- Вторая (CVE-2026-109619) представляет собой класcический сценарий use-after-free, возникающий при обработке глобального состояния воркера.
Особую опасность представляет то, что в определенных конфигурациях (например, при связке Apache с mod_php) эксплуатация уязвимости происходит еще до того, как управление передается коду конкретного веб-приложения. То есть защищенность вашего сайта на уровне кода фреймворка роли не играет — уязвимо само окружение.
Исторический масштаб угрозы и роль искусственного интеллекта
По оценкам специалистов, уязвимый код присутствовал в интерпретаторе PHP на протяжении многих лет — по предварительным данным, проблемы тянулись еще с версий 2012 года (начиная с PHP 5.4). При этом язык PHP по-прежнему обеспечивает работу большей части веб-ресурсов в мире.
Однако самым громким аспектом инцидента стало то, кто именно нашел эти ошибки. Согласно данным исследователей из компании Wiz и других экспертов, обнаружить фундаментальные архитектурные бреши в ядре языка помогли современные инструменты на базе искусственного интеллекта — ChatGPT и Gemini. На анализ кодовой базы и поиск векторов атаки у ИИ ушло всего несколько часов.
Это стало тревожным сигналом для всей индустрии кибербезопасности. Раньше сложность глубоких системных компонентов служила естественным барьером: на поиск подобных багов вручную уходили месяцы. Теперь автоматизированные алгоритмы способны сократить этот цикл до одного рабочего дня, меняя баланс сил между защитниками и злоумышленниками.
Реакция инфраструктуры на PHP2Shell: отключения в Европе
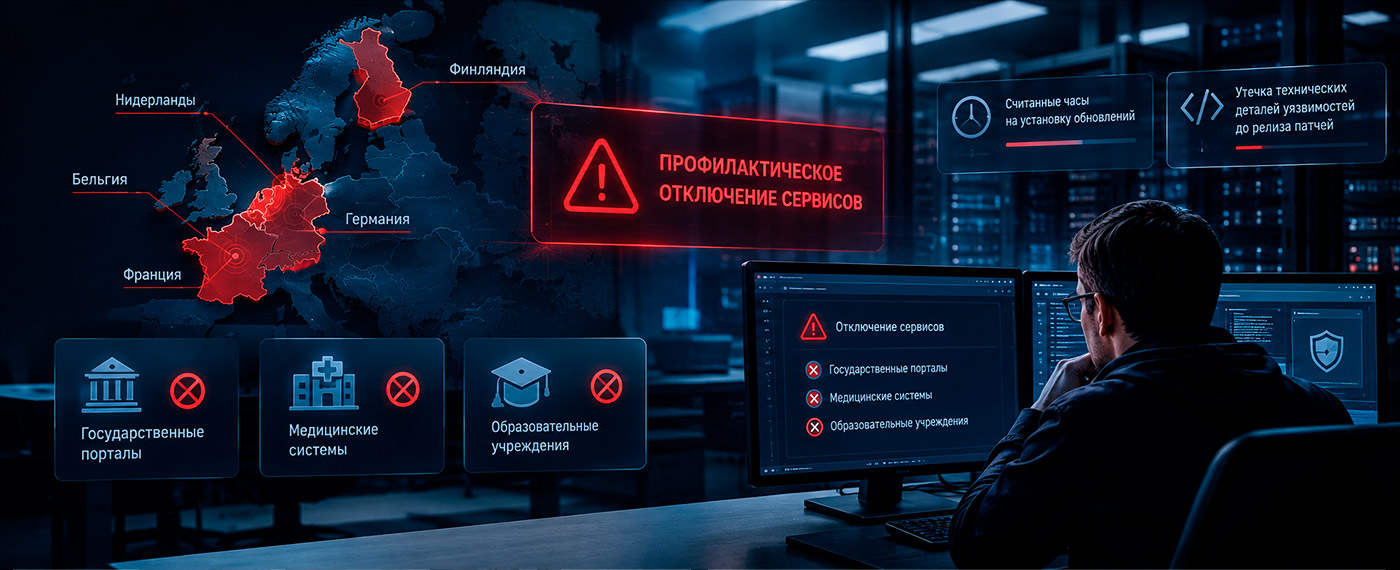
Хотя глобального коллапса интернета не произошло, реакция в ряде регионов оказалась беспрецедентной. В некоторых странах Европы (включая Францию, Германию, Нидерланды, Бельгию и Финляндию) ответственные ведомства приняли решение превентивно отключить часть государственных порталов, медицинских систем и сайтов образовательных учреждений.
Такие меры приняли не по факту массовых взломов, а из-за того, что технические детали уязвимостей просочились в сеть раньше официального релиза патчей. Администраторы и инфраструктурные команды получили считанные часы на установку обновлений до того, как в открытом доступе появились массовые эксплойты.
Что нужно сделать прямо сейчас
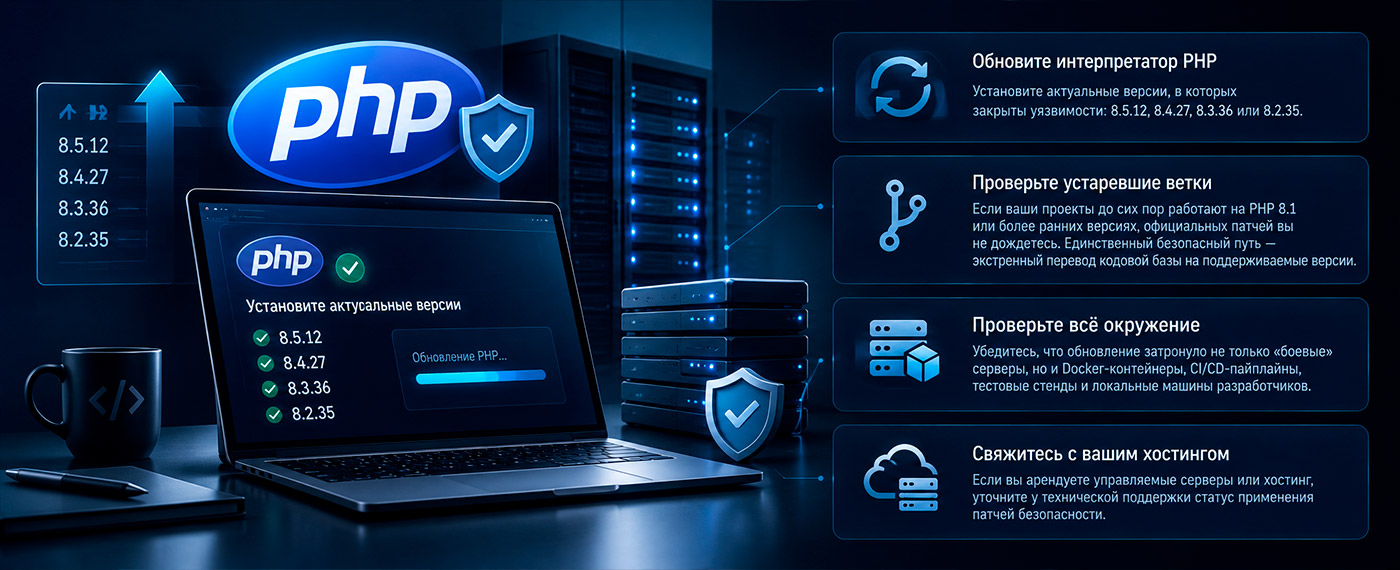
Если ваша инфраструктура завязана на PHP, откладывать обслуживание нельзя. План действий стандартный для подобных ЧП:
- Свяжитесь с вашим хостингом. Если вы арендуете управляемые серверы или хостинг, уточните у технической поддержки статус применения патчей безопасности.
- Обновите интерпретатор PHP. Установите актуальные версии, в которых закрыты уязвимости: 8.5.12, 8.4.27, 8.3.36 или 8.2.35.
- Проверьте устаревшие ветки. Если ваши проекты до сих пор работают на PHP 8.1 или более ранних версиях, официальных патчей вы не дождетесь, так как эти ветки сняты с поддержки. Единственный безопасный путь — экстренный перевод кодовой базы на поддерживаемые версии.
- Проверьте всё окружение. Убедитесь, что обновление затронуло не только «боевые» серверы, но и Docker-контейнеры, CI/CD-пайплайны, тестовые стенды и локальные машины разработчиков.
Ситуация с PHP2Shell наглядно показала: инфраструктурные компоненты больше нельзя оставлять без регулярного мониторинга и мгновенной реакции. Скорость появления эксплойтов в эпоху ИИ требует от администраторов принципиально иной оперативности.
Нужна помощь с обновлением PHP?
Если обновиться самостоятельно не получается, сайт выдает ошибку или нужен переезд — наша команда специалистов готова решить эту проблему и взять всё техническое сопровождение на себя. Свяжитесь с нами, чтобы быстро и безопасно привести проект в порядок.